
“VLAN”으로 “스위치 하나를 세 개처럼” 쓰는 법 – 부서 분리와 게스트 와이파이 보안
들어가며
작은 사무실에서 스위치 한 대에 개발팀, 총무팀, 손님용 노트북까지 전부 꽂아 쓰던 시절이 있었다. 문제는 어느 날 게스트 와이파이로 접속한 노트북이 사내 공유 폴더 목록을 그대로 볼 수 있다는 걸 알게 되면서 시작됐다. 스위치는 한 대뿐이고 예산은 뻔한데, 부서마다 스위치를 따로 놓을 수도 없는 노릇이었다.
이럴 때 쓰는 기술이 바로 VLAN(Virtual LAN, 가상 근거리통신망)이다. 물리적으로는 스위치 한 대, 케이블 한 다발이지만 논리적으로는 완전히 분리된 여러 개의 네트워크처럼 동작하게 만드는 기술이다. 이번 글에서는 VLAN이 정확히 무엇을 하는 기술인지, 왜 보안에 중요한지, 그리고 실제 사무실이나 가정에서 어떻게 적용하는지 차근차근 정리해본다.
VLAN이 해결하는 문제
전통적인 스위치는 같은 장비에 꽂힌 모든 포트를 하나의 네트워크로 취급한다. 즉 1번 포트에 꽂힌 PC와 24번 포트에 꽂힌 PC는 물리적으로 멀리 떨어져 있어도 같은 네트워크 대역에 속하고, 브로드캐스트 트래픽을 그대로 주고받는다. 문제는 여기서 발생한다.
- 개발팀 PC가 감염되면 같은 스위치에 물린 총무팀 PC로 악성코드가 퍼질 수 있다.
- 방문객이 로비에서 랜선을 꽂으면 사내 프린터, 파일 서버, 심지어 회계 시스템까지 네트워크상으로 보일 수 있다.
- 부서별로 트래픽을 분리하고 싶어도 스위치를 물리적으로 나누지 않는 이상 방법이 없다.
VLAN은 이 문제를 스위치 내부의 소프트웨어 설정만으로 해결한다. 포트마다 VLAN 번호(VLAN ID)를 지정하면, 스위치는 같은 VLAN 번호를 가진 포트끼리만 통신을 허용하고 나머지는 서로 존재하지 않는 것처럼 차단한다. 케이블을 새로 깔거나 장비를 추가하지 않아도 순식간에 여러 개의 독립된 네트워크가 만들어지는 셈이다.
액세스 포트와 트렁크 포트
VLAN을 이해하려면 두 가지 포트 개념을 알아야 한다.
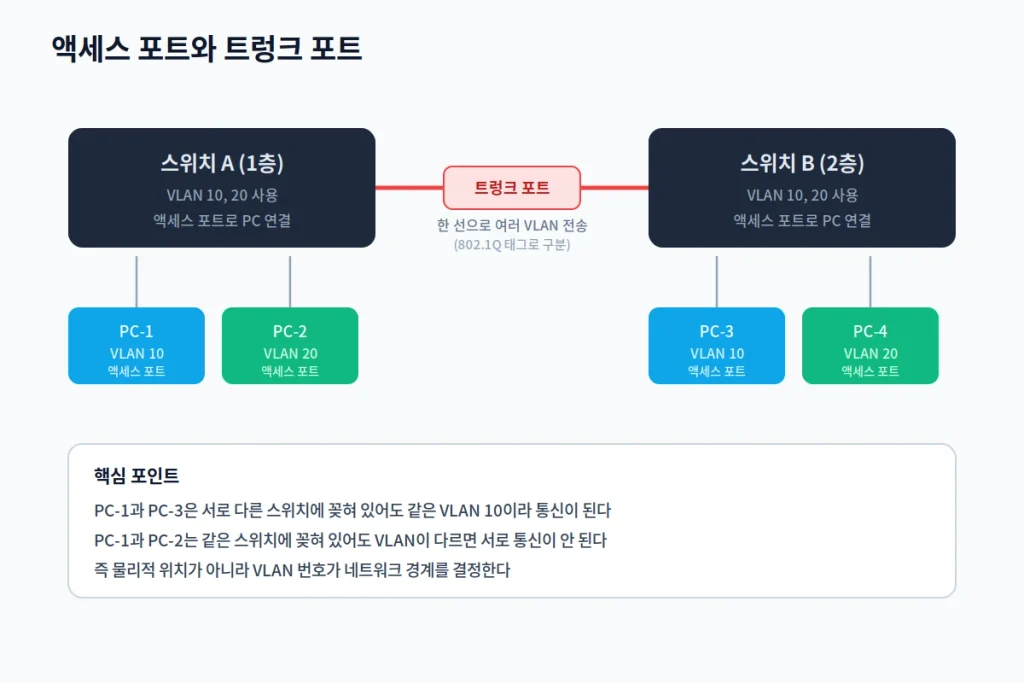
액세스 포트(Access Port)는 PC나 프린터처럼 하나의 VLAN에만 속하는 최종 장비가 연결되는 포트다. 예를 들어 1번 포트를 VLAN 10으로 설정하면, 그 포트에 꽂힌 PC는 자동으로 VLAN 10 소속이 된다.
트렁크 포트(Trunk Port)는 스위치와 스위치, 혹은 스위치와 라우터를 연결할 때 쓰는 포트다. 한 사무실에 스위치가 여러 층에 걸쳐 여러 대 있다면, 트렁크 포트를 통해 여러 VLAN의 트래픽을 한 케이블로 동시에 실어 나른다. 이때 각 프레임에는 802.1Q라는 표준에 따라 VLAN 번호를 표시하는 태그가 붙는데, 반대편 스위치는 이 태그를 보고 어떤 VLAN에서 온 트래픽인지 구분해서 처리한다.
실제 적용 사례로 보는 VLAN
부서별 네트워크 분리
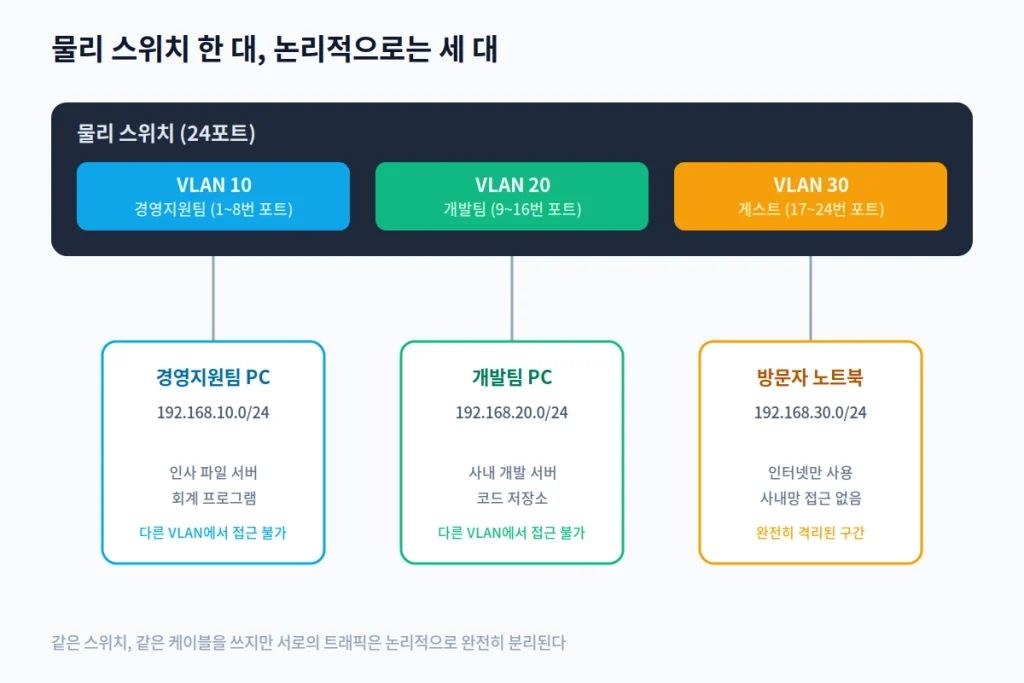
가장 흔한 활용은 부서 단위 분리다. 총무팀은 VLAN 10, 개발팀은 VLAN 20, 영업팀은 VLAN 30 하는 식으로 나누고 각 VLAN에 서로 다른 IP 대역(예를 들면 192.168.10.0/24, 192.168.20.0/24)을 부여한다. 이렇게 하면 개발팀 PC 한 대가 랜섬웨어에 감염되더라도 같은 스위치를 쓰는 총무팀 PC로 곧바로 번지지 않는다. 인사 파일 서버나 회계 프로그램처럼 민감한 자원을 특정 VLAN에만 접근 가능하도록 묶어두면 내부자에 의한 실수나 오남용도 줄일 수 있다.
게스트 와이파이 분리
두 번째로 널리 쓰이는 사례가 게스트 와이파이다. 방문객이나 손님에게 인터넷은 내주되 사내망에는 절대 접근하지 못하게 하고 싶을 때, 무선 공유기의 게스트 SSID를 별도 VLAN으로 태깅해서 스위치의 특정 포트나 라우터의 WAN 방향으로만 트래픽을 흘려보낸다. 게스트 VLAN에서는 사내 프린터, NAS, 사내 서버가 아예 보이지 않으므로 손님이 실수로든 의도적으로든 내부 자원에 접근할 방법이 원천 차단된다. 이 방식은 카페, 병원, 학교처럼 불특정 다수가 와이파이를 쓰는 환경에서 특히 중요하다.
IP 카메라, IoT 기기 분리
요즘은 사무실에도 CCTV, 스마트 도어락, IoT 센서 같은 장비가 많아졌는데, 이런 기기들은 상대적으로 보안 패치가 느리고 취약점이 많이 발견되는 편이다. 이런 장비들을 별도 VLAN으로 묶어두면 설령 IoT 기기 하나가 뚫리더라도 공격자가 그 장비를 발판 삼아 내부 업무망으로 넘어오는 것을 막을 수 있다.
VLAN을 적용할 때 챙겨야 할 것들
VLAN을 나누는 것만으로 보안이 완성되지는 않는다. 실무에서는 다음 몇 가지를 함께 챙겨야 한다.
- VLAN 간 통신이 필요한 경우(예를 들어 개발팀이 총무팀 프린터를 써야 하는 경우) 라우터나 L3 스위치에서 라우팅 규칙과 방화벽 정책을 함께 설정해야 한다. VLAN만 나누고 라우팅을 열어두면 분리 효과가 사라진다.
- 트렁크 포트는 스위치 간 핵심 통로이므로, 불필요한 VLAN까지 전부 허용하지 말고 실제로 필요한 VLAN만 통과시키도록 제한하는 것이 안전하다.
- 관리하지 않는 VLAN 1(기본 VLAN)을 그대로 쓰는 경우가 많은데, 가능하면 기본 VLAN은 비워두고 실제 장비는 별도로 만든 VLAN에 배치하는 것이 권장된다.
- 무선 공유기를 쓴다면 게스트 네트워크 기능이 실제로 VLAN 태깅을 지원하는지, 아니면 이름만 분리되고 내부적으로는 같은 네트워크를 쓰는지 반드시 확인해야 한다. 저가형 공유기 중에는 게스트 네트워크라는 이름만 있고 실제 격리는 되지 않는 제품도 있다.
가정에서도 VLAN이 필요할까
기업 네트워크에서만 쓰는 기술이라 생각하기 쉽지만, 요즘은 가정에서도 VLAN을 적용하는 사람이 늘고 있다. 스마트홈 기기가 늘어나면서 검증되지 않은 제조사의 IoT 기기를 메인 네트워크와 분리하고 싶어 하는 수요가 커졌기 때문이다. 유무선 공유기 중에서도 VLAN 태깅을 지원하는 모델이라면, 메인 네트워크와 IoT 네트워크, 손님용 네트워크를 나눠서 각각 다른 보안 수준으로 관리할 수 있다.
마치며
VLAN은 겉으로 보기에는 스위치 설정 화면에서 몇 번 클릭하는 것으로 끝나는 단순한 기능처럼 보이지만, 실제로는 네트워크 보안의 기본 골격을 세우는 작업이다. 물리적으로 장비를 늘리지 않고도 부서를 나누고, 손님과 내부 인력을 격리하고, 취약한 IoT 기기를 따로 관리할 수 있다는 점에서 비용 대비 효과가 매우 크다. 스위치 한 대로 이미 여러 부서나 여러 종류의 기기를 함께 쓰고 있다면, VLAN 설정 화면부터 한번 들여다보는 것을 추천한다.
참고
- Cisco, “VLAN이란 무엇인가” 공식 문서
- IEEE 802.1Q 표준 문서
홍TV



댓글 0
첫 댓글을 남겨보세요.