
개발 속도 늦추는 보안은 옛말, WAF-as-Code가 바꾸는 것들
들어가며 개발팀과 보안팀이 함께 있는 조직이라면 한 번쯤 겪어봤을 장면이 있습니다. 금요일 오후에 배포를 앞두고 있는데, 보안팀에서 WAF 규칙 검토가 아직 끝나지 않았다는 연락이…

들어가며 개발팀과 보안팀이 함께 있는 조직이라면 한 번쯤 겪어봤을 장면이 있습니다. 금요일 오후에 배포를 앞두고 있는데, 보안팀에서 WAF 규칙 검토가 아직 끝나지 않았다는 연락이…
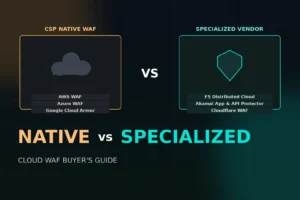
들어가며 클라우드로 서비스를 옮기면서 많은 팀들이 콘솔 버튼 몇 번으로 WAF를 켜두고 나서 보안이 끝났다고 생각합니다. AWS WAF, Azure WAF, Google Cloud…

들어가며 보안 솔루션을 도입하려고 견적을 받아보면 꼭 마주치는 질문이 하나 있습니다. 시그니처 기반이냐, 아니면 AI나 머신러닝을 활용한 행동 기반이냐 하는 것입니다. 영업 담당자…

들어가며 몇 년 전만 해도 웹사이트 하나만 잘 지키면 됐습니다. 방화벽 하나 세워두고, 알려진 공격 패턴만 막아내면 대부분의 위협은 걸러졌으니까요. 그런데 요즘 개발팀 회의에 들어…

들어가며 멀쩡히 잘 쓰던 SharedArrayBuffer나 performance.now의 고정밀 타이머가 어느 날 갑자기 브라우저 콘솔에서 undefined를 뱉거나 정밀도가 뭉개…
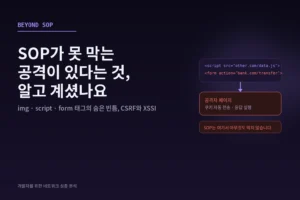
들어가며 지난 글에서는 CORS가 SOP를 우회하기 위해 만들어진 합법적인 통로라는 이야기를 했습니다. 그런데 여기서 한 가지 오해가 생기기 쉽습니다. SOP만 잘 지켜지면 브라우…

들어가며 개발하다 보면 콘솔에 빨간 글씨로 뜨는 그 에러, 다들 한 번쯤 마주쳤을 겁니다. has been blocked by CORS policy 라는 메시지 말이죠. 대부분은 …
들어가며 주말 저녁, 개인 계정에 정치적인 사안에 대한 생각을 짧게 남긴 직원이 있습니다. 팔로워도 많지 않은 계정이었고, 회사 이름을 언급하지도 않았습니다. 그런데 며칠 뒤 그 …
들어가며 이름 세 글자를 검색창에 입력하는 순간, 그 사람의 지난 십 년이 화면에 펼쳐집니다. 취업 준비생 시절 무심코 남긴 커뮤니티 글, 한때 연루되었던 사건 기사, 이미 오래전…