
“서버 푸시 구독 endpoint” 미검증 → SSRF 위험
들어가며 쉽게 말하면, 이 내용의 핵심은 딱 하나입니다. “사용자가 입력한 주소로 우리 서버가 대신 접속해 주는데, 그 주소가 안전한 주소인지 확인하지 않고 그대로 믿고…
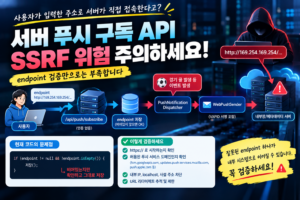
들어가며 쉽게 말하면, 이 내용의 핵심은 딱 하나입니다. “사용자가 입력한 주소로 우리 서버가 대신 접속해 주는데, 그 주소가 안전한 주소인지 확인하지 않고 그대로 믿고…
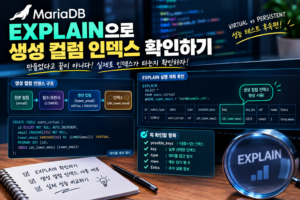
들어가며 앞에서 VIRTUAL과 PERSISTENT를 비교하면서 계속 신경 쓰였던 부분이 하나 있었습니다. 그래서 실제 조회할 때 인덱스를 제대로 타고 있는 걸까? 생성 컬럼을 만…
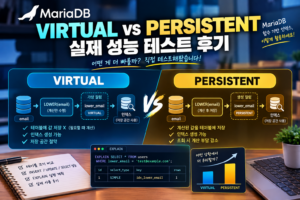
들어가며 앞선 글에서 MariaDB에서 함수 기반 인덱스를 사용하는 방법을 정리했습니다. MySQL처럼 함수 자체에 바로 인덱스를 걸 수는 없지만, 이런 구조로 비슷한 효과를 만들…
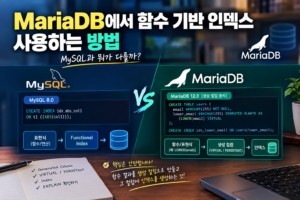
들어가며 MariaDB를 사용하다 보면 MySQL 8.0에서 작성했던 SQL을 그대로 가져왔는데 갑자기 Syntax Error가 발생하는 경우가 있습니다. 특히 인덱스를 생성하면서…
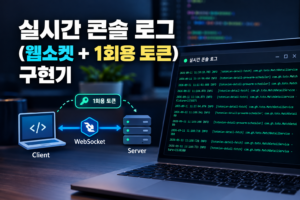
들어가며 운영 중인 서버에 문제가 생겼을 때 가장 답답한 순간은, 지금 서버 안에서 무슨 일이 벌어지고 있는지 눈으로 바로 확인할 방법이 없을 때입니다. SSH로 접속해서 로그 파…
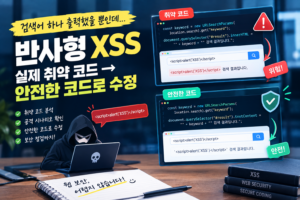
들어가며 웹 개발을 하다 보면 검색 기능 하나쯤은 거의 반드시 만들게 됩니다. 사용자가 검색창에 단어를 입력하고 검색 버튼을 누르면 서버에서는 그 값을 받아서 검색하고, 화면에는 …
들어가며 웹사이트를 개발하다 보면 검색창이나 게시판, 로그인 페이지처럼 사용자가 직접 값을 입력하는 기능을 정말 많이 만들게 됩니다. 처음 개발할 때는 이런 생각을 하기 쉽습니다.…
들어가며 MariaDB에서 한글 검색 기능을 구현하다 보면 생각보다 자주 부딪히는 문제가 있습니다. 분명 데이터가 저장되어 있고 검색어도 정확하게 입력했는데 원하는 결과가 나오지 …
들어가며 웹사이트를 운영하다 보면 어느 순간부터 검색 기능이 신경 쓰이기 시작합니다. 처음에는 데이터가 많지 않기 때문에 LIKE '%검색어%' 정도만 사용해도 크게 문제가 없습니…